تنبيه: تحديثات أمنية لـ .NET في أكتوبر 2026 — حدّث إلى 10.0.13
نشرت مايكروسوفت تحذيرات لثغرات حجب خدمة في حزمتي System.Security.Cryptography.Pkcs و Xml تؤثر على الإصدارات 10.0.0 حتى 10.0.12. الإصلاح في 10.0.13 — وهكذا تتحقق من مشروعك.
بقلم Owner · نُشر
في 13 أكتوبر 2026 نُشرت تحذيرات أمنية من مايكروسوفت لثغرات حجب خدمة (DoS) في حزم .NET التالية:
| الحزمة | الثغرات | الخطورة | الإصدارات المتأثرة | الإصلاح |
|---|---|---|---|---|
System.Security.Cryptography.Pkcs |
CVE-2026-84008، CVE-2026-70162 | عالية / متوسطة | 10.0.0 – 10.0.12 | 10.0.13 |
System.Security.Cryptography.Xml |
CVE-2026-96958، CVE-2026-96959، CVE-2026-96960 | عالية | حتى 10.0.12 | 10.0.13 |
لماذا يهمك؟
هذه الحزم تصل غالباً بشكل غير مباشر — مثلاً عبر مكتبات البريد (MimeKit) أو أدوات الاختبار — فقد تكون متأثراً دون أن تكون أضفتها بنفسك.
كيف تتحقق وتصلح
- شغّل
dotnet restoreمع تفعيل تدقيق NuGet (NuGetAudit)؛ ستظهر التحذيرات NU1902/NU1903. - إن كنت تستخدم إدارة الحزم المركزية، فعّل
CentralPackageTransitivePinningEnabledوثبّت الإصدار المصحح:<PackageVersion Include="System.Security.Cryptography.Pkcs" Version="10.0.13" /> <PackageVersion Include="System.Security.Cryptography.Xml" Version="10.0.13" /> - حدّث صورة التشغيل
mcr.microsoft.com/dotnet/aspnet:10.0إلى أحدث نسخة وأعد البناء.
ماذا فعلنا
طبّقنا الإصلاح على منصتنا وعلى نظام Qistora فور صدور التحذيرات، وأصبحت حزمته الحالية مبنية على الإصدار المصحح.
المصادر: GHSA-846f-f764-76mx · GHSA-2fmv-rv2c-59x7 · GHSA-r955-8q5j-3h83
مشاريع ذات صلة
 مدفوعنشطv1.0.0
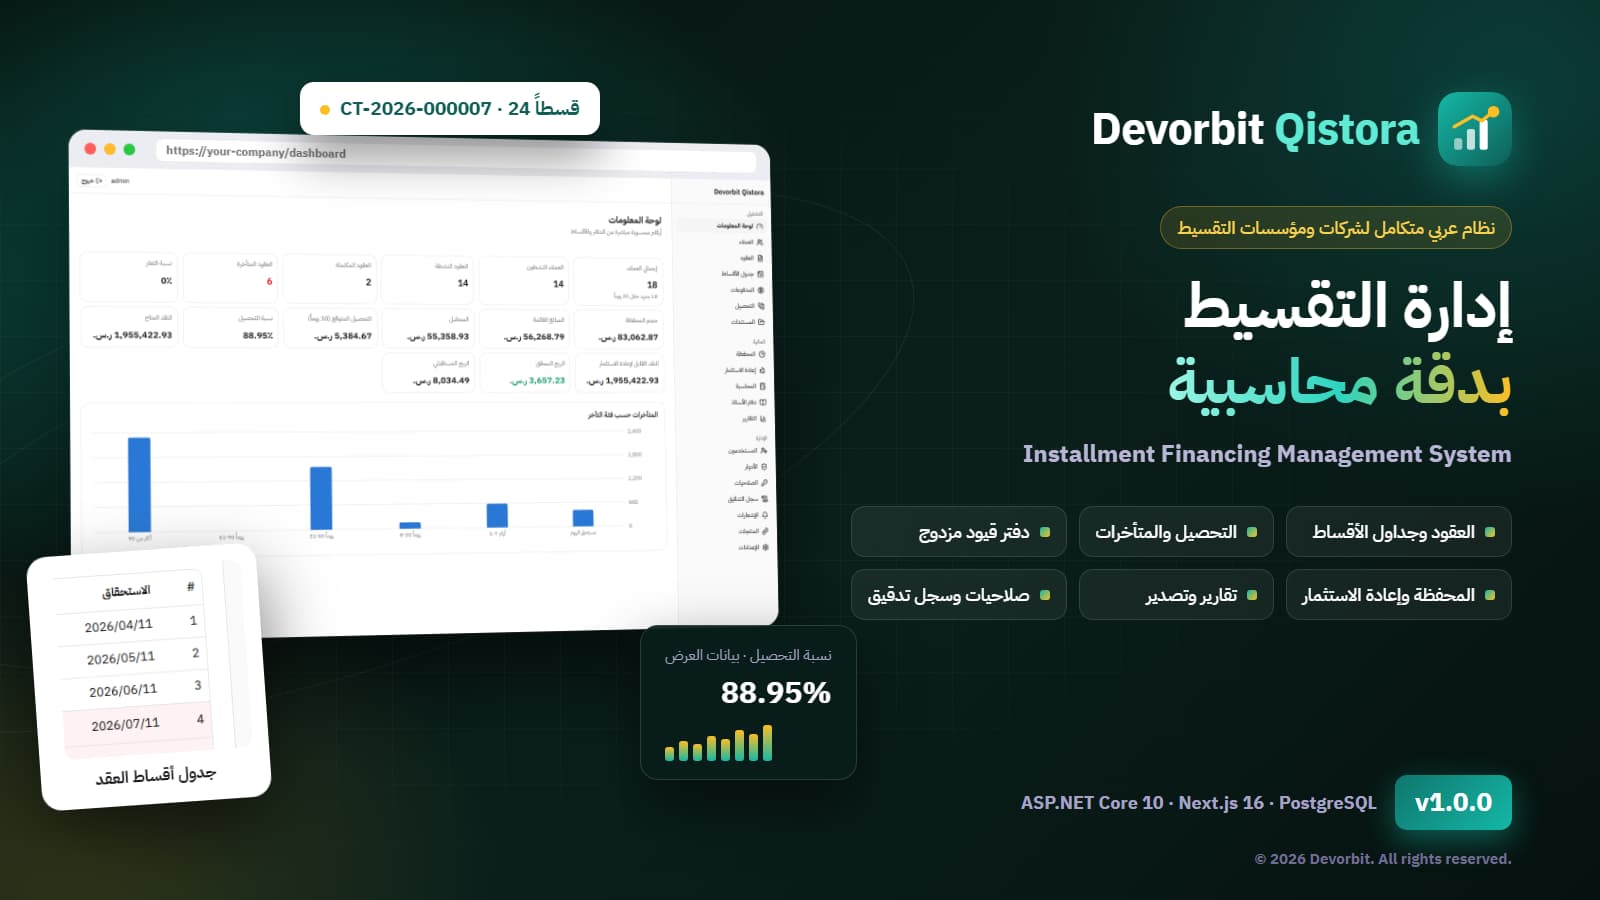
Devorbit Qistora
نظام متكامل لإدارة التقسيط والتمويل: العملاء، العقود وجداول الأقساط، الدفعات، التحصيل والمتأخرات، دفتر قيود مزدوج، المحفظة والتقارير — بواجهة عربية.
- PHP
- Laravel
- Livewire
- Vue.js
- Alpine.js
مقالات ذات صلة
- مقال2 دقائق قراءة
الأمان أولاً: الممارسات المدمجة في كل منتج نبنيه
المصادقة الثنائية، تشفير البيانات الحساسة، سياسات أمان المحتوى، تحديد المعدل، وسجلات التدقيق: كيف نتعامل مع الأمان كجزء من التصميم لا كإضافة لاحقة.
اقرأ المقال